


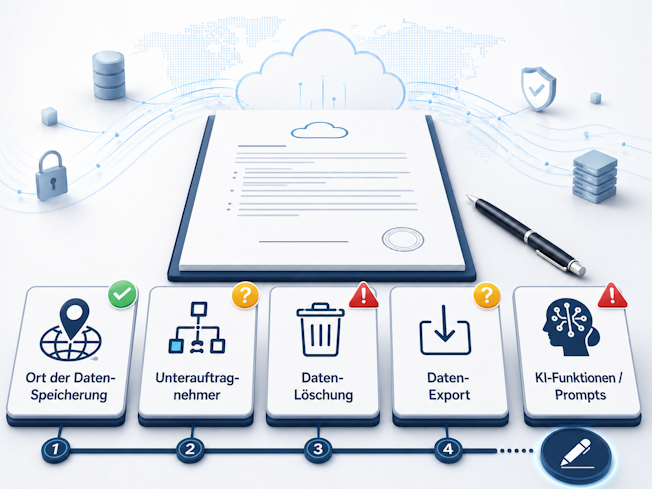
Ich arbeite gern im Rahmen des Supported Software Catalog. Das ist ein Service, der prüft und dokumentiert, welche Software in einem Unternehmen eingesetzt werden darf. Nicht jede Recherche ist spannend. Manchmal ist es schlichte Fleißarbeit: auf Produktseiten stöbern, Hinweise zum Datenschutz und KI-Funktionen lesen, Vertragsbedingungen durchsuchen und Listen von Unterauftragnehmern prüfen.
Gleichzeitig lerne ich dabei laufend neue Softwareprodukte, Geschäftsmodelle und technische Zusammenhänge kennen. Aus dieser Arbeit entstehen regelmäßig neue Fragen – etwa zu Cloud-Software und KI-Funktionen – und manchmal auch Ideen für einen Blogbeitrag.
Eine Frage wirkt zunächst erstaunlich einfach: Wo werden die Daten der Kunden denn gespeichert? In der Praxis beginnt damit oft eine längere Spurensuche. Ein Anbieter nennt die USA als Standardregion, ohne die Region genauer zu bestimmen. Deutschland, Irland oder Australien seien ebenfalls möglich. Bei einem anderen Produkt kann der Kunde die Region selbst auswählen, bei einem weiteren Produkt muss er dafür zunächst den Anbieter kontaktieren. In einigen Fällen ist die Standortwahl erst in einem Enterprise-Tarif enthalten. In so manchen Fällen bleibt der Datenstandort (leider) vollständig offen.
Das ist kein Randthema. Vor dem Vertragsabschluss kann ein Unternehmen noch nachfragen, Bedingungen verhandeln, einen anderen Tarif wählen oder sich gegen das Produkt entscheiden. Nach der Einführung sinkt dieser Spielraum. Dann wurden vielleicht schon Daten übertragen, Schnittstellen eingerichtet, Mitarbeitende geschult und Prozesse an die Anwendung angepasst.
„Hosting in Europa“ klingt beruhigend, beantwortet aber nicht alle relevanten Fragen. Zu unterscheiden sind zumindest der primäre Speicherort, die tatsächlichen Orte der Verarbeitung, Backups, Protokoll- und Diagnosedaten sowie mögliche Zugriffe durch den Support. Hinzu
kommen die Unterauftragnehmer. Eine europäische Cloud-Region schließt nämlich nicht automatisch aus, dass einzelne Daten in einem Drittland verarbeitet werden oder von dort aus zugänglich sind.
Bei personenbezogenen Daten gelten für Übermittlungen in Länder außerhalb des Europäischen Wirtschaftsraums die Vorgaben des fünften Kapitels der Datenschutz-Grundverordnung (DSGVO). Ein Standort in den USA oder einem anderen Drittland ist nicht automatisch unzulässig. Das Unternehmen muss aber nachvollziehen können, auf welcher Grundlage die Übermittlung erfolgt und
ob das vorgesehene Schutzniveau im konkreten Fall ausreicht. [2]
Der Europäische Datenschutzausschuss beschreibt hier ein mehrstufiges Vorgehen: Übermittlungen von Daten sollen erfasst, das eingesetzte Übermittlungsinstrument geprüft und die Rechtslage sowie Praxis im Empfängerland bewertet werden. Wenn erforderlich, kommen technische,
vertragliche oder organisatorische Maßnahmen hinzu. Die Bewertung ist zu dokumentieren und regelmäßig zu überprüfen. [4] Vertiefend dazu [1].
Für die Vorprüfung reicht deshalb die Frage „EU oder Nicht-EU?“ nicht aus. Benötigt werden belastbare Angaben zu Ländern oder Regionen, Datenarten, Verarbeitungszwecken und Möglichkeiten des Zugriffs. Bleibt die Antwort unklar, ist auch das ein Ergebnis. Eine dokumentierte Lücke ist besser als eine scheinbar eindeutige Bewertung, die sich nur auf eine Werbeaussage stützt.
Cloud-Anbieter erbringen ihre Leistung selten allein. Sie nutzen Rechenzentren, Support-Plattformen, Analysewerkzeuge, E-Mail-Dienste, Authentifizierungslösungen oder andere technische Anbieter. Bei KI-Funktionen kann zusätzlich ein externer Anbieter von KI-Modellen beteiligt sein. [1]
Sofern ein Cloud-Anbieter personenbezogene Daten im Auftrag des Kunden verarbeitet, regelt Artikel 28 DSGVO auch den Einsatz weiterer Auftragsverarbeiter. Der erste Auftragsverarbeiter darf nicht beliebig weitere Unternehmen einschalten. Je nach Vertrag ist eine vorherige oder allgemeine schriftliche Genehmigung erforderlich. Bei einer allgemeinen Genehmigung muss der Kunde über beabsichtigte Änderungen informiert werden. Er muss die Chance erhalten, dagegen Einwände zu erheben. Die wesentlichen Datenschutzpflichten müssen auch für den weiteren Auftragsverarbeiter gelten. [2]
In der Praxis sind die Informationen sehr unterschiedlich. Manche Anbieter veröffentlichen Listen mit Namen, Leistungen und Standorten. Andere nennen lediglich Kategorien wie „Hosting-Partner“ oder „Analyse-Dienstleister“. Zum Teil fehlen Angaben vollständig.
Auch eine lange Liste mit Namen von Dienstleistern beantwortet noch nicht alles: Offen bleibt oft, welche Daten der jeweilige Partner zu welchem Zweck erhält und wo die Verarbeitung stattfindet. Ebenso wichtig ist, welche weiteren Dienstleister eingeschaltet werden und wie der Kunde über Änderungen informiert wird. Kann der Kunde einer Änderung widersprechen, wenn ein neuer Unterauftragnehmer nicht mit den eigenen Anforderungen vereinbar ist?
Diese Fragen sollten vor der Beschaffung gestellt werden. Eine Liste mit Unterauftragnehmern ist nicht nur ein Anhang zum Vertrag. Sie beschreibt einen Teil der tatsächlichen Leistungskette und kann darüber entscheiden, ob Datenschutz, Informationssicherheit und interne Vorgaben eingehalten werden können.
Der Einstieg in eine Cloud-Anwendung wird meist ausführlich beschrieben. Beim Ausstieg wird es dünn. Dabei zeigt sich die Qualität eines Cloud-Vertrags auch daran, was nach einer Kündigung passiert.
Bei der Auftragsverarbeitung sieht Artikel 28 DSGVO vor, dass personenbezogene Daten nach Abschluss der Leistung nach Wahl des Verantwortlichen zurückgegeben oder gelöscht und vorhandene Kopien gelöscht werden. Eine Ausnahme besteht, soweit gesetzliche Pflichten eine weitere Speicherung verlangen. [2]
Für den betrieblichen Alltag reicht diese allgemeine Regel aber nicht aus. Unternehmen sollten wissen, wie die Löschung technisch umgesetzt wird, welche Fristen gelten und ob Produktivdaten, Backups, Protokolle und Daten bei Unterauftragnehmern erfasst sind. [1]
Die Unterschiede sind erheblich. Bei manchen Produkten können Kunden einzelne Daten selbst löschen. Bei anderen muss die vollständige Löschung des Kontos beantragt werden. Teilweise nennt der Anbieter eine Frist von 30 Tagen. In anderen Fällen bleibt offen, wann die Daten tatsächlich nicht mehr vorhanden sind. „Im Benutzerkonto nicht mehr sichtbar“ ist nicht dasselbe wie „aus allen Systemen gelöscht“.
Ebenso wichtig ist der Export. Welche Daten lassen sich herunterladen? Sind neben Dokumenten auch Metadaten, Konfigurationen, Berechtigungen, Protokolle, Prompts und Antworten enthalten? In welchem Format werden sie bereitgestellt? Kann das Folgeprodukt die Daten weiterverwenden? Wie lange ist der Export nach Vertragsende möglich?
Das Recht auf Datenübertragbarkeit nach Artikel 20 DSGVO beantwortet diese Fragen nicht für sämtliche Geschäfts- und Unternehmensdaten. Ein vollständiger Exit muss deshalb zusätzlich vertraglich und technisch abgesichert werden. [2]
Besonders schwierig wird es, wenn Daten während der Nutzung an weitere Plattformen übermittelt wurden. Hat eine Anwendung zum Beispiel Ausschreibungsdaten an eine Vergabeplattform gesendet, bewirkt die Kündigung des Ausgangsdienstes nicht automatisch, dass auch die dort gespeicherten Daten zurückgeholt oder gelöscht werden. Solche Datenflüsse müssen vorab sichtbar sein.
Eine Recherche im Supported Software Catalog ersetzt weder die Datenschutz-Prüfung noch die rechtliche Bewertung des Vertrags. Die Recherche erfüllt eine andere Aufgabe: Sie sammelt Informationen, kennzeichnet Widersprüche und macht offene Fragen sichtbar.
Bei Produkten mit schutzbedürftigen Daten oder umfangreichen KI-Funktionen können die Ergebnisse anschließend von der Rechtsabteilung, vom Datenschutz, vom Einkauf oder der IT-Leitung vertieft werden.
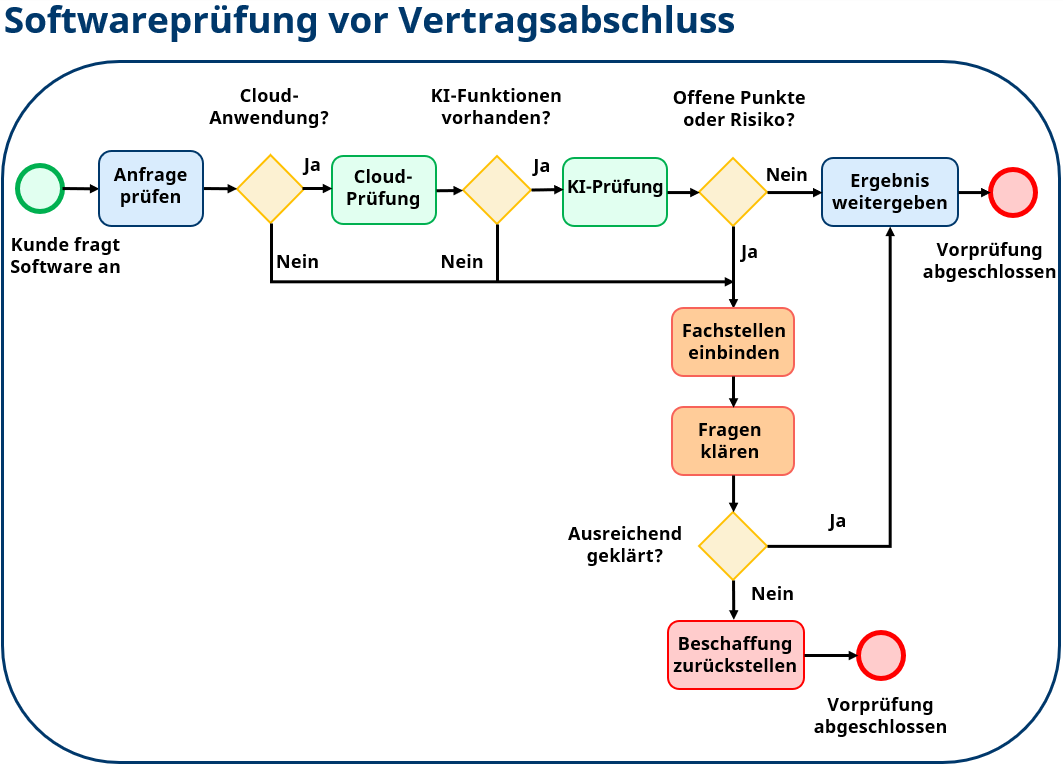
Die Vorprüfung entscheidet nicht, ob ein Vertrag abgeschlossen werden darf. Sie verhindert aber, dass die zuständigen Stellen erst nach der Einführung erfahren, dass der Speicherort unbekannt ist, Unterauftragnehmer nicht benannt wurden oder ein vollständiger Export nicht vorgesehen ist. Der folgende Flowchart zeigt, wie eine solche Vorprüfung strukturiert ablaufen kann – von der Softwareanfrage über die Cloud- und KI-Prüfung bis zur Einbindung weiterer Fachstellen bei offenen Punkten oder Risiken.
Bei KI-Funktionen kommen zu den üblichen Cloud-Fragen weitere Datenflüsse und Verwendungszwecke hinzu. [1] Ein Prompt kann personenbezogene Daten, interne Sachverhalte, Vertragsinformationen oder Inhalte aus hochgeladenen Dokumenten enthalten. Auch die Ausgabe kann gespeichert, protokolliert oder für Qualitätskontrollen ausgewertet werden.
Vor dem Einsatz sollte deshalb geklärt werden, ob die KI vom Softwareanbieter selbst betrieben wird oder ein externer Modellanbieter beteiligt ist. Ebenso wichtig sind die Speicher- und Verarbeitungsorte für Prompts, Anhänge und Ausgaben.
Weitere Prüfpunkte sind:
Die Orientierungshilfe der deutschen Datenschutz-Konferenz empfiehlt Unternehmen, Einsatzfelder und Zwecke vorab festzulegen und Fragen zum Datenschutz bereits bei der Auswahl und Einführung einer KI-Anwendung zu berücksichtigen. Diese Hilfe versteht sich dabei als Leitfaden und nicht als abschließender Anforderungskatalog. [3]
Viele Anbieter erklären, Kundendaten nicht zum Training zu verwenden. Das ist positiv, muss aber genau betrachtet werden. Zu klären ist, ob der Ausschluss für alle Tarife gilt und auch Protokolle sowie Diagnosedaten und Unterauftragnehmer einschließt. Ist die Trainingsnutzung von vornherein ausgeschlossen oder muss der Kunde widersprechen? Können Administratoren die Einstellung zentral steuern?
Vorsicht ist bei der Aussage geboten, Daten würden vor dem Training anonymisiert. Eine Anonymisierung ist mehr als das Entfernen von zum Beispiel Namen. Entscheidend ist, ob eine Person mit diversen Mitteln und Methoden weiterhin identifiziert werden kann.
Außerdem sollte geklärt werden, welche Daten in den Trainingsprozess eingehen und welche Folgen eine spätere Löschung hat. Wurden Inhalte bereits für die Entwicklung oder Anpassung eines Modells genutzt, ist die Löschung aus dem Kundenkonto nicht zwangsläufig das Ende jeder weiteren Wirkung.
Die EU-KI-Verordnung ergänzt den bestehenden Datenschutzrahmen durch risikobasierte Anforderungen an bestimmte KI-Systeme, Modelle und beteiligte Akteure. Sie ersetzt die DSGVO jedoch nicht. Für die Auswahl einer cloudbasierten KI-Anwendung bleiben daher die konkreten Fragen zu Datenarten, Zwecken, Rechtsgrundlagen, Empfängern, Speicherorten und Löschung bestehen. [5]
Auch nach der Beschaffung ist Aufmerksamkeit erforderlich. Anbieter können KI-Funktionen später ergänzen oder bestehende Funktionen technisch verändern. Unternehmen sollten daher prüfen, wie sie über solche Änderungen informiert werden und ob neue Funktionen automatisch aktiviert werden.
Ein wiederkehrendes Muster ist, dass wichtige Möglichkeiten der Steuerung nur in höheren Tarifen enthalten sind. Die freie Wahl der Datenregion, kürzere Speicherfristen, ein vertraglicher Ausschluss der Trainingsnutzung oder zentrale Admin-Funktionen können an ein Enterprise-Abo gebunden sein.
Damit wird eine vermeintlich technische oder datenschutzrechtliche Frage zugleich kaufmännisch. Das günstigere Angebot kann funktional genügen, aber zentrale Anforderungen nicht erfüllen. Solche Unterschiede gehören in den Angebotsvergleich.
Der Preis einer Software besteht nicht nur aus der Lizenz- oder Abo-Gebühr. Auch fehlende Kontrollmöglichkeiten, ein schwieriger Ausstieg und spätere Nachverhandlungen verursachen Aufwand und Kosten.
| Prüffrage | Geeigneter Nachweis | Mindestziel | Status |
|---|---|---|---|
| Welche Daten werden verarbeitet und zu welchen Zwecken? | Beschreibung der Leistung, Datenschutz-Information, AV-Vertrag | Datenarten und Zwecke sind nachvollziehbar | Geklärt / offen |
| Wo werden Daten gespeichert und verarbeitet? | Sicherheitsunterlagen, AV-Vertrag, Anbieterbestätigung | Länder oder Regionen sind konkret benannt | Geklärt / offen |
| Wo liegen Backups, Protokolle und Diagnosedaten? | Löschkonzept, technische Dokumentation | Sicherungssysteme sind einbezogen | Geklärt / offen |
| Welche Unterauftragnehmer werden eingesetzt? | Aktuelle Liste mit Unterauftragnehmern | Name, Aufgabe und Standort sind nachvollziehbar | Geklärt / offen |
| Wie werden Übermittlungen in Drittländer abgesichert? | Vertrag, Regelungen der Übertragung, Schutzmaßnahmen | Grundlage für Übermittlung und Maßnahmen sind dokumentiert | Geklärt / offen |
| Wie können Daten während der Laufzeit gelöscht werden? | Produkt-Doku, Testzugang | Löschwege und Berechtigungen sind bekannt | Geklärt / offen |
| Wann erfolgt die endgültige Löschung nach Vertragsende? | AV-Vertrag, Löschkonzept | Fristen für Produktiv-Daten, Backups und Partner sind geregelt | Geklärt / offen |
| Welche Daten lassen sich exportieren? | Exportdokumentation, Testexport | Umfang, Format, Frist und weitere Verwendbarkeit sind geklärt | Geklärt / offen |
| Welche KI-Anbieter erhalten Prompts, Anhänge oder Ausgaben? | KI-Bedingungen, Liste mit Unterauftragnehmern | Beteiligte, Zwecke und Standorte sind bekannt | Geklärt / offen |
| Werden Kundendaten zum Training oder zur Verbesserung genutzt? | KI-Datenschutzhinweise, Vertrag | Nutzung ist ausgeschlossen oder kontrollierbar | Geklärt / offen |
| Lassen sich KI-Funktionen zentral deaktivieren? | Admin-Handbuch, Testzugang | Einstellungen sind firmenweit steuerbar | Geklärt / offen |
| Gelten die Zusagen für den gewählten Tarif? | Angebot, Beschreibung der Leistung, Vertrag | Anforderungen sind vertraglich abgesichert | Geklärt / offen |
Cloud-Software und KI-Funktionen sind nicht allein technische Produktmerkmale. Mit ihnen werden Verarbeitungsketten, Unterauftragnehmer, Vertragsbedingungen und spätere Abhängigkeiten eingekauft. Deshalb sollten Datenstandort, Übermittlungen in Drittländer, Löschung, Export und Trainingsnutzung nicht erst geprüft werden, wenn die Anwendung bereits produktiv ist.
Nicht jede offene Frage führt automatisch zu einer Ablehnung. Aber sie muss sichtbar sein. Dann können die zuständigen Stellen bewerten, nachfragen, Schutzmaßnahmen verlangen oder bewusst ein verbleibendes Risiko akzeptieren.
Vor dem Vertragsabschluss besteht dafür noch Spielraum. Danach verwaltet das Unternehmen häufig nur noch die Folgen dessen, was vorher nicht geklärt wurde. Genau in diesen frühen Fragen liegt für mich der eigentliche Reiz dieser Arbeit. Auch wenn nicht jede Antwort sofort vorliegt.

Lizenzkosten senken
Unsere Experten kennen alle Hebel zur Senkung von Lizenzkosten. Herstellerspezifisch identifizieren wir Potenziale, die langfristig wirken.
Compliance sichern
Wir reduzieren Lizenzrisiken frühzeitig – so bleiben Sie stets handlungsfähig und vermeiden kostspielige Nachforderungen.
SAM Automatisieren
Wir unterstützen Sie dort, wo Ressourcen fehlen – von der Auswahl des richtigen SAM-Tools bis zur verlässlichen Unterstützung im Tagesgeschäft.
Sie sehen gerade einen Platzhalterinhalt von Vimeo. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von YouTube. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie müssen den Inhalt von reCAPTCHA laden, um das Formular abzuschicken. Bitte beachten Sie, dass dabei Daten mit Drittanbietern ausgetauscht werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von reCAPTCHA. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr Informationen